CES Schmid Solutions

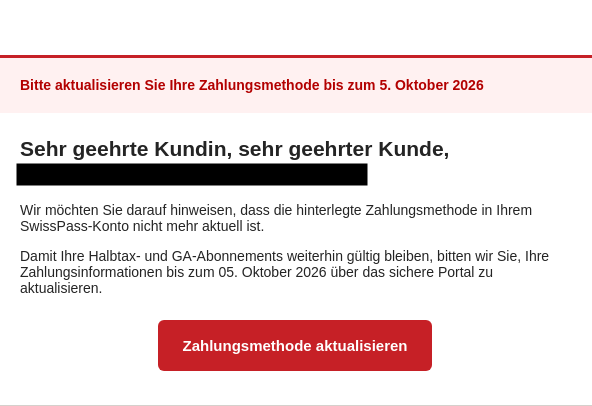
Fake!
um an Ihre Kreditkartendaten zu kommen!
Solches E-Mail gleich löschen!
Siehe unten Protokoll
Results for
https://u43861925.ct.sendgrid.net/ls/click?upn=u001.7c24OaqrJrKFyQRnyKt1AS-2FjUEPSWjMDRyJUU7vK8dFgkWyg2ZCbtp8aWGtiApohptfbmfCJUvn9QeqdhuOJkPBVvRrzJUJK86Z2xswXeQVb-2FYCk1sGCoMEP9j7Ssv8FDrxXvjX0-2FE4F-2F8Dq4noTe6SpxITsdPqBmBz4hTm-2BO22qnMDvyRQejLrKn8AnUCzokxyQ_Dx5WIxEzMwdbZIPRVM0uEAlbKBAwmv8BeJ0NAxua6BIIpHJ3aqTK-2B4U1X4Udid-2FE2tet2fIhizCj7l96fGljAcnoHXkptV2ubDTHGpLzx8XAsd4wZru3WS8e8HymfYJVQbXyaD76HjzDFqEFV9TyBy-2FkxqTA8x3uN5TqjPNf3OlDNP8xXjynMqSRn8tTFMTtmdKeMjNSEmqiI8kcsWzPTyyF1sUtMou1241f3V4QM90-3D
Title Google Original URL
https://u43861925.ct.sendgrid.net/ls/click?upn=u001.7c24OaqrJrKFyQRnyKt1AS-2FjUEPSWjMDRyJUU7vK8dFgkWyg2ZCbtp8aWGtiApohptfbmfCJUvn9QeqdhuOJkPBVvRrzJUJK86Z2xswXeQVb-2FYCk1sGCoMEP9j7Ssv8FDrxXvjX0-2FE4F-2F8Dq4noTe6SpxITsdPqBmBz4hTm-2BO22qnMDvyRQejLrKn8AnUCzokxyQ_Dx5WIxEzMwdbZIPRVM0uEAlbKBAwmv8BeJ0NAxua6BIIpHJ3aqTK-2B4U1X4Udid-2FE2tet2fIhizCj7l96fGljAcnoHXkptV2ubDTHGpLzx8XAsd4wZru3WS8e8HymfYJVQbXyaD76HjzDFqEFV9TyBy-2FkxqTA8x3uN5TqjPNf3OlDNP8xXjynMqSRn8tTFMTtmdKeMjNSEmqiI8kcsWzPTyyF1sUtMou1241f3V4QM90-3D
Destination URL
https://www.google.com/
200 OK
Connection Security
HTTPS - Secure Connection
This destination uses HTTPS, meaning traffic between your browser and the server is encrypted. Your data and browsing activity on this site are protected in transit.
Forms Detected
Notice
This page contains 1 form that may collect personal information such as your name or email address. Be cautious about what you submit.
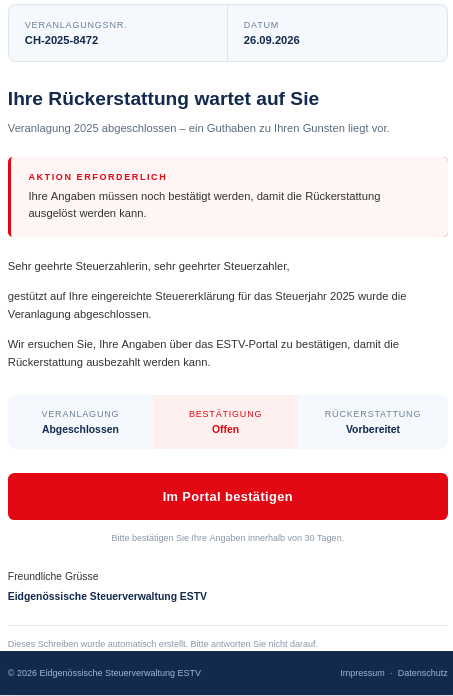 Wohl kaum!
Vorallem nicht über Google.it/xxxxx
Die Steuerbehörden bezahlen automatisch
zurück sofern gewünscht.
Für dies braucht es keine Fake Mail.
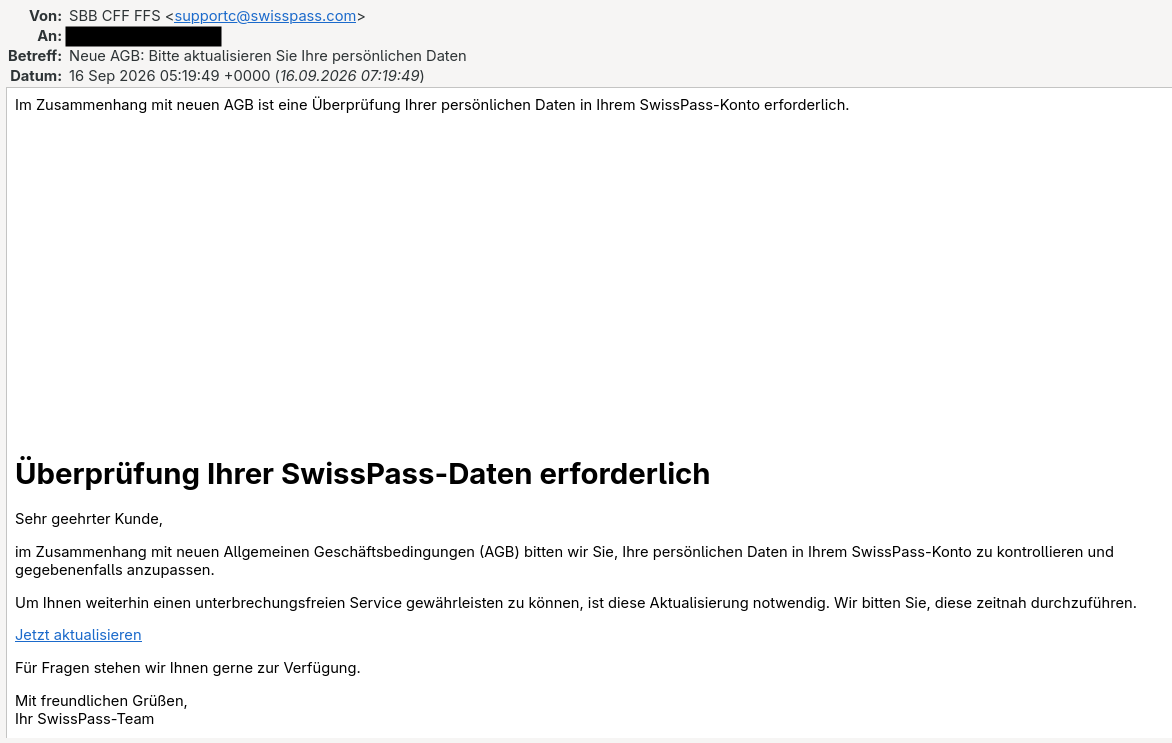 Die SBB überprüft keine Daten auf diese Weise!
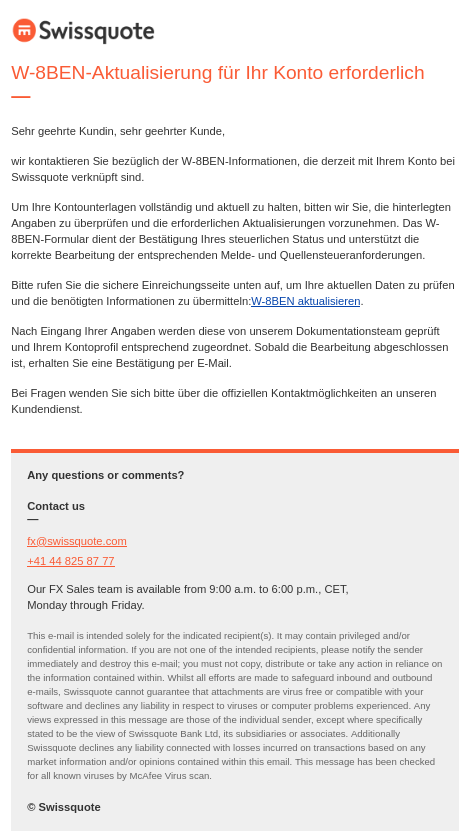
Swissquote macht dies bereits in eigener Sache für den Kunden! Diese US Handelsform muss zum Beisp. bei Etoro ausgefüllt werden. Nur nötig wenn man US Aktien handeln will.
Aber bitte nur innerhalb des Bank Accounts.
Klick nicht auf den Link - Email löschen!
s.wrqvtzvf.outbound-mail.sendgrid.net ist ein Server von SendGrid für den E-Mail-Versand (Outbound Mail Delivery) – einer von vielen Knotenpunkten innerhalb der gemeinsam genutzten Infrastruktur, die zur Weiterleitung von E-Mails im Auftrag von SendGrid-Kunden dienen.
Wichtige Fakten:
IP: 149.72.126.143 (USA, AS11377 – SENDGRID)
Rolle: Outbound-SMTP-Relay. Das Namensschema s.<zufällige_zeichenfolge>.outbound-mail.sendgrid.net ist eines von mehreren Formaten, die SendGrid für seine Versandserver verwendet (weitere Beispiele sind o16789115x54.…, xvfrkpcc.… usw.). Die zufällige Zeichenfolge identifiziert einen spezifischen Knotenpunkt im Pool des Anbieters.
Gemeinsam genutzte IP (Shared IP): Hierbei handelt es sich um eine gemeinsam genutzte (nicht dedizierte) IP-Adresse; das bedeutet, dass E-Mails vieler verschiedener SendGrid-Kunden über diese Adresse versendet werden. Aus diesem Grund sind für diese IP bereits mehr als 21 Beschwerden bei Spam.org aufgelaufen, und sie erscheint gelegentlich auf RBL-Listen (z. B. SpamCop).
Es handelt sich nicht per se um einen Phishing-Server, doch da die IP gemeinsam genutzt wird, wurde sie von missbräuchlich handelnden SendGrid-Nutzern bereits für den Versand von Phishing- oder Spam-Mails verwendet. Wenn Sie eine E-Mail erhalten haben, die von diesem Hostnamen stammt, wurde sie über SendGrid von einem Kunden versendet – prüfen Sie die tatsächliche „From:“-Domain sowie die SPF/DKIM/DMARC-Übereinstimmung, um die Legitimität zu beurteilen.
Wenn Sie diesen Eintrag in Ihren E-Mail-Protokollen sehen und eine bestimmte Nachricht überprüfen möchten, kontrollieren Sie, ob der SPF-Eintrag der Absenderdomain `include:sendgrid.net` enthält und ob die DKIM- sowie DMARC-Prüfungen für diese Domain erfolgreich verlaufen.
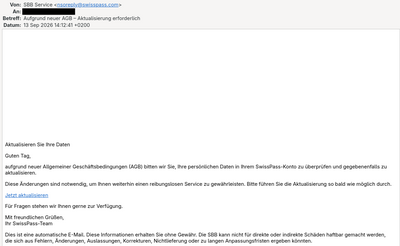
Spam-Filter-Warnung: Ihr E-Mail-Server hat die Nachricht bereits als verdächtig eingestuft: X-Exp-Category: suspect.
Gefälschter Absender (Spoofing): Der Absender wird als SBB Service <nsoreply(at)swisspass(dot)com> angezeigt. Die offizielle und korrekte Domain der SBB für solche Benachrichtigungen lautet jedoch noreply(at)swisspass(dot)ch (mit .ch-Endung).
Die wahre Herkunft: Schaut man sich die Erhalten:-Zeilen (Received-Header) von unten nach oben an, sieht man, woher die E-Mail wirklich kommt. Sie wurde auf einem privaten virtuellen Server (vps-6db2f674 bzw. vps-e38deafa) generiert und über den Schweizer Provider hosttech weitergeleitet. Die SBB nutzt völlig andere, eigene Mailserver-Infrastrukturen.
Typischer Phishing-Vorwand: Der Betreff „Aufgrund neuer AGB – Aktualisierung erforderlich“ ist eine klassische, massenhaft verbreitete Betrugsmasche. Ziel der Betrüger ist es, Sie unter Druck zu setzen, damit Sie auf eine gefälschte Website klicken und dort Ihre SwissPass-Logins oder Kreditkartendaten eingeben.
Nächste Schritte:
Löschen Sie die E-Mail am besten ungelesen. Wenn Sie möchten, können Sie den Vorfall vorher noch an das Bundesamt für Cybersicherheit (BACS) oder über Antiphishing.ch melden, um andere Nutzer zu schützen.
Haben Sie bereits auf einen Link in dieser E-Mail geklickt oder dort Daten eingegeben?
1. Sofort Institution imformieren von dem Sie bereits Daten wiedergegeben haben und ein sofortiger Stopp veranlassen!
2. Fall der Polizei melden!
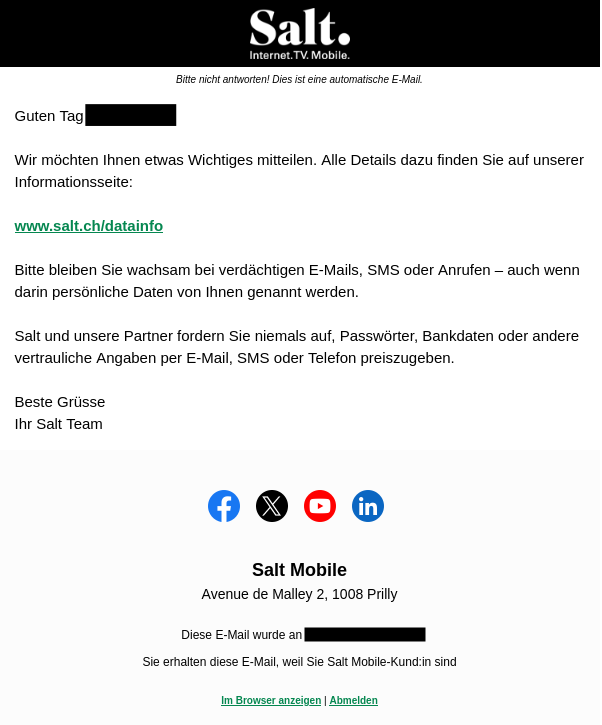
Wenn man etwas wichtiges mitteilen will, schreibt man es direkt in's Mail!
Jeder Link führt auf den Server
<https://r.newsletter.salt.ch/mk/un/li/sh/W.............................> und codierung etc.
r.newsletter.salt.ch wird umgeleitet auf https://img.mailin.fr/
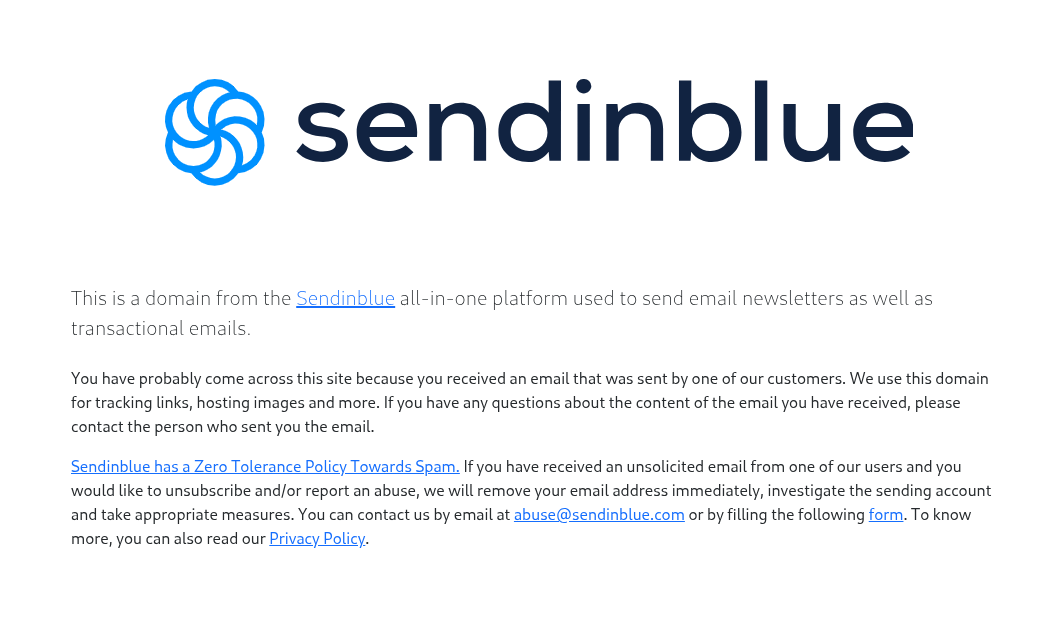
Sogar alle Solzial Media Symbole werden dorthin geleitet.
Obiger Server ist bestens geeignet für Banditen!
Received: from vps-feb9e273 (unknown [147.79.21.151])
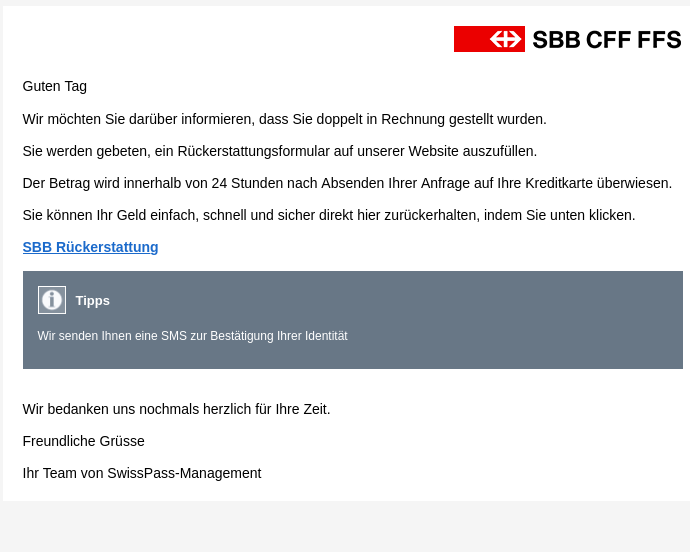
SBB Rückerstatungslink > https://sw.run/lz0hw aus 75001 Paris
Obiger Link mit IP Adresse hat absolut nichts mit der SBB zu tun.
Desweiteren würde die SBB nie eine Rückerstattung auf diese Weise auszahlen!
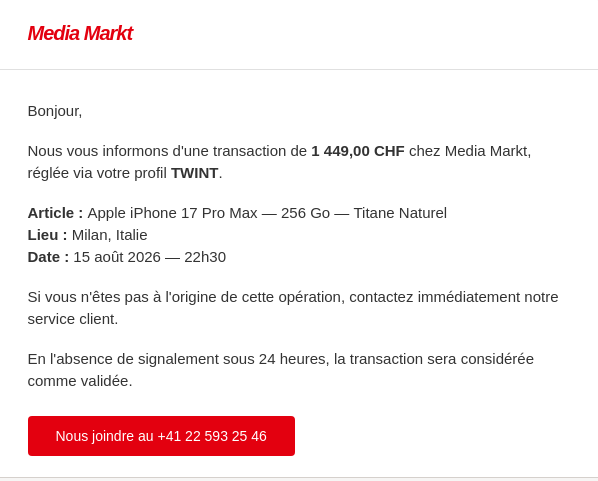
Fake E-Mail - Twint. In Mailand gibt's keine Twint Zahlungen.
Der ursprüngliche Absender-Server.
Die E-Mail wurde über den Cloud-Dienst Amazon SES (Simple Email Service)
in der Region US-West (Oregon) versendet.
Diese Links sind brandgefährlich:
Auf Twitter unverzichtbar und auf anderen sozialen Plattformen einfach nur praktisch: Die sogenannten Short-URLs, auf Deutsch "Kurz-Links". Mit diesen Links gibt es aktuell zwei große Sicherheits-Probleme. Wir erklären die Problematiken und sagen Ihnen, wie Sie sich schützen können.
Dienste wie bit.ly oder TinyURL verkürzen lange URLs auf wenige Zeichen. Das sieht dann beispielsweise so aus: http://bit.ly/IIiP6l. Erkennen Sie, was hier möglicherweise problematisch sein könnte? Aus der URL kann ein Nutzer unmöglich erkennen, auf welche Seite er hier geschickt werden wird. Ein großes Problem, das im Internet von Phishern und Hackern ausgenutzt wird, um ahnungslose und unbedarfte Nutzer in Fallen zu locken. Da helfen nur Aufdeck-Dienste, wie Check Short-URL, weiter. Dieser Dienst entschlüsselt den Kurz-Link und zeigt Ihnen sogar noch einen Vorschau-Screenshot samt Sicherheitseinschätzung von Web-of-Trust.